Cara Kerja VPN: Memahami Proses Enkripsi, Tunneling, dan Keamanan Jaringan
- account_circle AL
- calendar_month Minggu, 18 Okt 2026
- visibility 12
- comment 0 komentar
- print Cetak
info Atur ukuran teks artikel ini untuk mendapatkan pengalaman membaca terbaik.
VPN (Virtual Private Network) merupakan teknologi jaringan yang memungkinkan pengguna membuat koneksi virtual melalui internet dengan perlindungan keamanan tertentu. VPN banyak digunakan untuk melindungi komunikasi data, mengakses jaringan perusahaan dari jarak jauh, serta menghubungkan jaringan yang berada di lokasi berbeda.
Namun, bagaimana sebenarnya cara kerja VPN? Mengapa VPN dapat membantu melindungi data ketika kita menggunakan jaringan internet?
Untuk memahaminya, kita perlu mengenal beberapa konsep utama, seperti VPN Client, VPN Server, Enkripsi, Tunneling, Autentikasi, dan Routing.
1. Pengertian Cara Kerja VPN
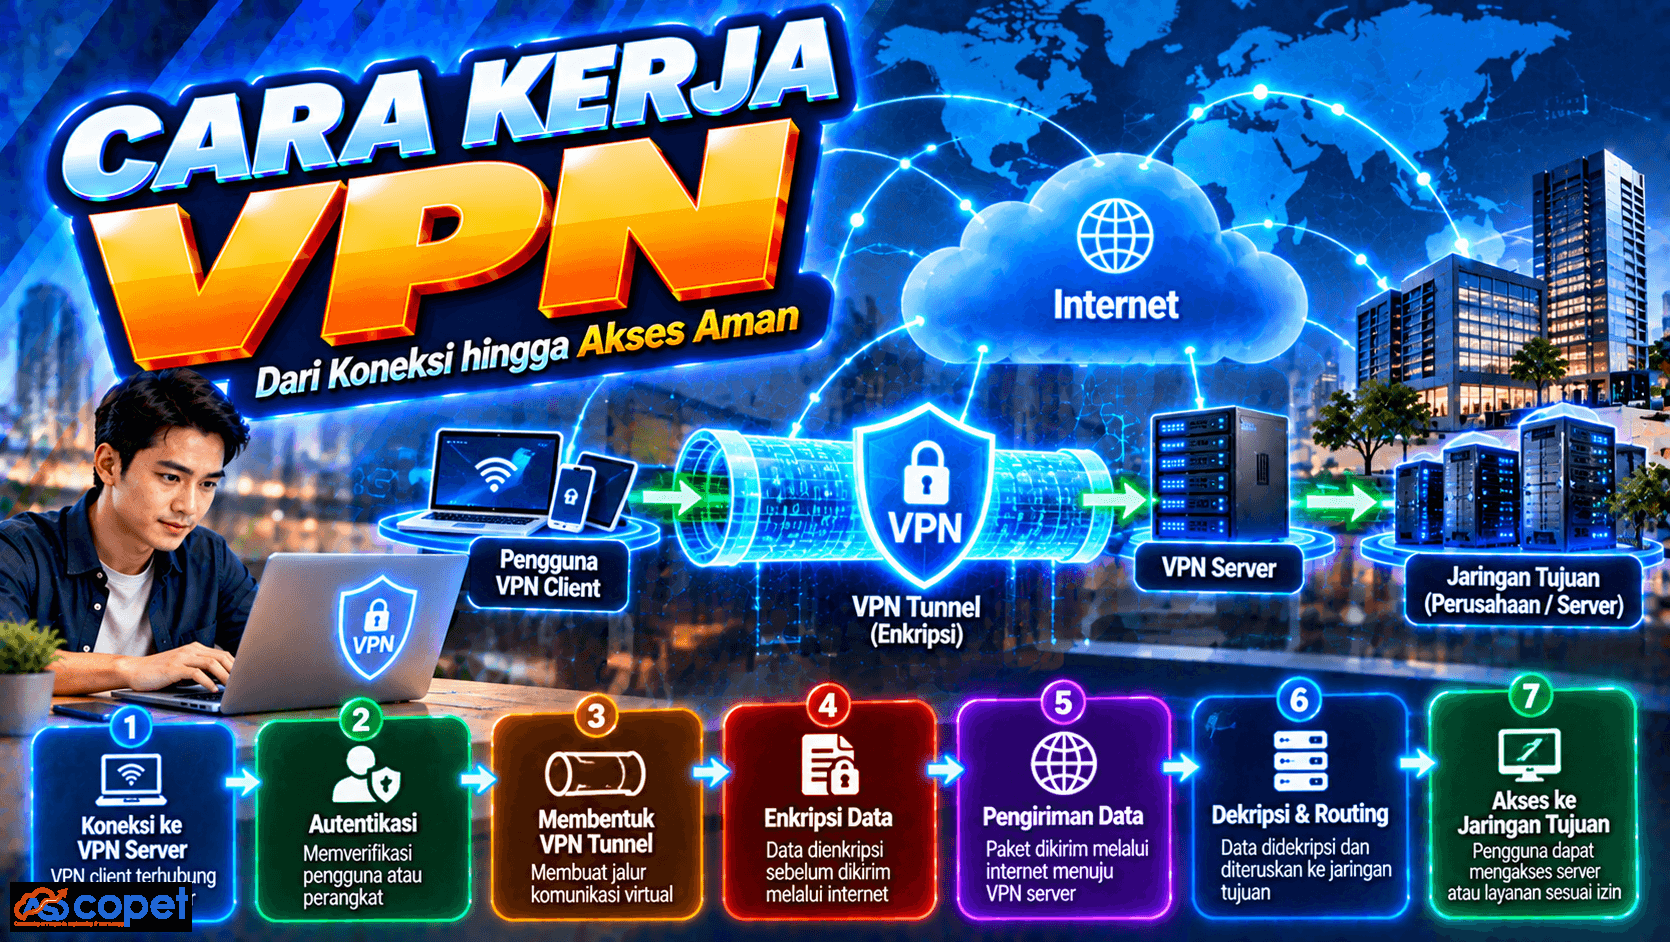
Secara sederhana, VPN bekerja dengan membuat jalur komunikasi virtual atau tunnel antara perangkat pengguna dan server VPN melalui jaringan yang sudah tersedia, termasuk internet.
Pada implementasi VPN yang menggunakan enkripsi, data yang dikirimkan melalui tunnel akan dienkripsi sehingga pihak lain yang memantau jaringan tidak dapat dengan mudah membaca isinya.
Sebagai contoh, ketika seorang karyawan bekerja dari rumah dan ingin mengakses server perusahaan, VPN memungkinkan karyawan tersebut membuat koneksi melalui internet menuju jaringan internal perusahaan.
Dengan demikian, pengguna dapat mengakses sumber daya perusahaan sesuai izin yang diberikan tanpa harus berada secara fisik di kantor.
2. Tahapan Cara Kerja VPN
Untuk memahami prosesnya, berikut tahapan umum yang terjadi ketika pengguna mengaktifkan koneksi VPN.
Tahap 1: Menghubungkan VPN Client ke VPN Server
Proses dimulai ketika pengguna menjalankan aplikasi VPN pada komputer, laptop, atau smartphone.
Aplikasi tersebut disebut VPN Client, yaitu perangkat lunak yang bertugas membangun koneksi dengan VPN Server.
VPN Client akan menghubungi alamat server VPN yang telah dikonfigurasi. Server tersebut dapat berada di data center perusahaan, kantor pusat, atau infrastruktur penyedia layanan VPN.
Tahap 2: Proses Autentikasi
Setelah VPN Client menghubungi server, sistem melakukan proses autentikasi untuk memastikan bahwa pengguna atau perangkat memiliki izin mengakses layanan VPN.
Autentikasi dapat menggunakan beberapa metode, seperti:
- Username dan password.
- Sertifikat digital.
- Kunci kriptografi.
- Multi-Factor Authentication (MFA).
Metode autentikasi bergantung pada teknologi VPN dan kebijakan keamanan yang diterapkan.
Tahap 3: Membentuk VPN Tunnel
Setelah proses autentikasi dan negosiasi keamanan berhasil, VPN Client dan VPN Server membentuk sebuah VPN Tunnel.
Tunnel merupakan jalur komunikasi virtual yang memungkinkan paket data dikirim melalui jaringan lain menggunakan mekanisme enkapsulasi.
Enkapsulasi adalah proses membungkus paket data asli ke dalam paket lain agar dapat dikirim melalui jaringan transport.
Teknologi seperti IPsec, OpenVPN, dan WireGuard menggunakan mekanisme yang berbeda untuk membangun dan mengelola koneksi VPN.
Tahap 4: Melakukan Enkripsi Data
Pada VPN yang menggunakan enkripsi, data dilindungi sebelum dikirim melalui tunnel.
Enkripsi adalah proses mengubah data menjadi bentuk yang tidak dapat dibaca tanpa kunci dekripsi yang sesuai.
Sebagai contoh, ketika pengguna mengakses server perusahaan, data yang dikirim akan dienkripsi oleh VPN Client sebelum melewati jaringan internet.
Pihak lain yang memantau lalu lintas internet mungkin dapat mengetahui bahwa pengguna terhubung ke sebuah server VPN, tetapi tidak dapat dengan mudah membaca isi komunikasi yang dilindungi enkripsi tersebut.
Tahap 5: Mengirimkan Data Melalui Internet
Setelah data dienkripsi dan dienkapsulasi, paket dikirim melalui internet menuju VPN Server.
Router yang dilewati paket akan meneruskan data berdasarkan informasi alamat pada paket luar.
Ketika paket sampai di VPN Server, server akan melakukan pemeriksaan keamanan, dekripsi, dan dekapsulasi sesuai protokol yang digunakan.
Selanjutnya, data dapat diteruskan menuju jaringan atau layanan tujuan.
Tahap 6: Mengembalikan Data kepada Pengguna
Ketika server tujuan memberikan respons, data dikirim kembali melalui jalur yang telah ditentukan.
Jika respons melewati VPN Tunnel, VPN Server akan memproses dan mengenkripsi data sebelum mengirimkannya kembali kepada VPN Client.
VPN Client kemudian melakukan dekripsi sehingga data dapat digunakan oleh aplikasi pengguna.
Proses tersebut berlangsung secara otomatis selama koneksi VPN aktif.
3. Ilustrasi Cara Kerja VPN
Berikut contoh sederhana alur komunikasi VPN:
Laptop Pengguna → Internet → VPN Server → Server Tujuan
Pada implementasi VPN terenkripsi, terdapat tunnel aman antara laptop pengguna dan VPN Server.
Misalnya, seorang administrator jaringan ingin mengakses perangkat MikroTik di kantor dari rumah.
Administrator mengaktifkan VPN Client, melakukan autentikasi, kemudian terhubung ke VPN Server perusahaan.
Setelah koneksi berhasil, administrator dapat mengakses perangkat MikroTik melalui alamat IP internal sesuai aturan firewall dan hak akses yang diberikan.
4. Peran Enkripsi dalam VPN
Enkripsi merupakan salah satu mekanisme keamanan terpenting dalam implementasi VPN modern.
Beberapa teknologi VPN menggunakan algoritma enkripsi seperti AES atau ChaCha20 untuk membantu melindungi kerahasiaan data.
Namun, keamanan VPN tidak hanya bergantung pada algoritma enkripsi. Pengelolaan kunci, autentikasi, konfigurasi server, pembaruan perangkat lunak, dan keamanan perangkat pengguna juga sangat menentukan.
VPN yang menggunakan enkripsi kuat sekalipun tetap memiliki risiko apabila akun pengguna berhasil dicuri atau perangkat terinfeksi malware.
5. Perbedaan Full Tunnel dan Split Tunnel
Dalam konfigurasi VPN, terdapat dua pendekatan routing yang umum digunakan.
Full Tunnel VPN mengarahkan seluruh atau hampir seluruh lalu lintas internet pengguna melalui koneksi VPN.
Metode ini memungkinkan organisasi menerapkan kebijakan keamanan dan pemeriksaan lalu lintas secara terpusat.
Sementara itu, Split Tunnel VPN hanya mengarahkan lalu lintas tertentu melalui VPN. Trafik lainnya dapat menggunakan koneksi internet biasa.
Sebagai contoh, karyawan menggunakan VPN untuk mengakses server internal perusahaan, tetapi aktivitas internet umum tetap menggunakan koneksi ISP rumah.
Kedua pendekatan memiliki kelebihan dan kekurangan dari sisi keamanan, performa, bandwidth, serta pengelolaan jaringan.
6. Apakah VPN Membuat Internet Lebih Aman?
VPN dapat meningkatkan perlindungan komunikasi, terutama ketika pengguna terhubung melalui jaringan yang tidak sepenuhnya dipercaya.
Namun, VPN tidak menjamin anonimitas atau keamanan secara menyeluruh.
Penyedia VPN masih dapat memiliki akses terhadap informasi tertentu. Selain itu, VPN tidak otomatis melindungi pengguna dari phishing, malware, pencurian akun, maupun website berbahaya.
Karena itu, VPN sebaiknya digunakan bersama mekanisme keamanan lainnya, seperti HTTPS, autentikasi multifaktor, firewall, dan pembaruan perangkat lunak.
Kesimpulan
Cara kerja VPN melibatkan proses autentikasi, pembentukan tunnel, enkapsulasi, enkripsi, pengiriman data, serta dekripsi pada perangkat tujuan.
Teknologi ini memungkinkan pengguna membangun koneksi virtual melalui internet untuk melindungi komunikasi atau mengakses jaringan tertentu dari jarak jauh.
VPN banyak digunakan dalam jaringan perusahaan, administrasi server, koneksi antarkantor, dan kebutuhan privasi internet.
Dengan memahami cara kerja VPN, kita dapat lebih mudah mempelajari teknologi jaringan yang lebih kompleks, seperti IPsec, OpenVPN, WireGuard, Site-to-Site VPN, Remote Access VPN, serta konfigurasi VPN pada router MikroTik.
- Penulis: AL



Saat ini belum ada komentar